KI-generiertes Audio (Readerr) - kann Fehler enthalten
Aufbereitet mit Hilfe künstlicher Intelligenz auf Grundlage spanischsprachiger Informationen. Quelle unter dem Artikel.
Kanarische Verwaltungen arbeiten unter Hochdruck
Die öffentlichen Verwaltungen der Kanarischen Inseln arbeiten gegen die Uhr, um einen Hackerangriff auf ihre Webseiten zu verhindern. Nachdem an diesem Mittwoch eine Künstliche Intelligenz gemeldet hatte, dass sie zwei Sicherheitslücken in der Programmiersprache PHP entdeckt hat – die hinter der grundlegenden Architektur von 70 Prozent aller Webseiten weltweit steht –, hat die Staatliche Agentur für digitale Verwaltung über das Nationale Institut für Cybersicherheit (Incibe) alle öffentlichen Verwaltungen Spaniens aufgefordert, vorbeugende Maßnahmen zu ergreifen, um einen massiven Datenabfluss zu verhindern.
Einschränkungen und Notfall-Updates auf den Inseln
Auf den Kanaren hat sich dies in der Einschränkung und dem Patchen verschiedener institutioneller, schulischer und universitärer Webseiten niedergeschlagen. Jede Inselverwaltung führt seitdem unterschiedliche Maßnahmen durch, um ihre Informationen zu schützen. Die Regierung der Kanarischen Inseln hat verschiedene Schutzmaßnahmen ergriffen. Seit dem Moment, in dem vor der Schwachstelle gewarnt wurde, hat die Generaldirektion für die digitale Transformation der öffentlichen Dienste die kritischen Dienste vom Außenzugang getrennt und ihre Funktionsfähigkeit nur noch über das interne Netz aufrechterhalten. Zudem wurden im Technologieportal Informationen über die Schwachstellen und Empfehlungen für die Sicherheitsansprechpartner veröffentlicht, in denen die zu ergreifenden Maßnahmen im Detail beschrieben werden. Zunächst wurde Priorität darauf gelegt, Schutzmaßnahmen zu ergreifen; erst wenn die Normalität wiederhergestellt ist, wird eine Bewertung möglich sein, ob Schäden entstanden sind.
Auch die Universitäten reagieren
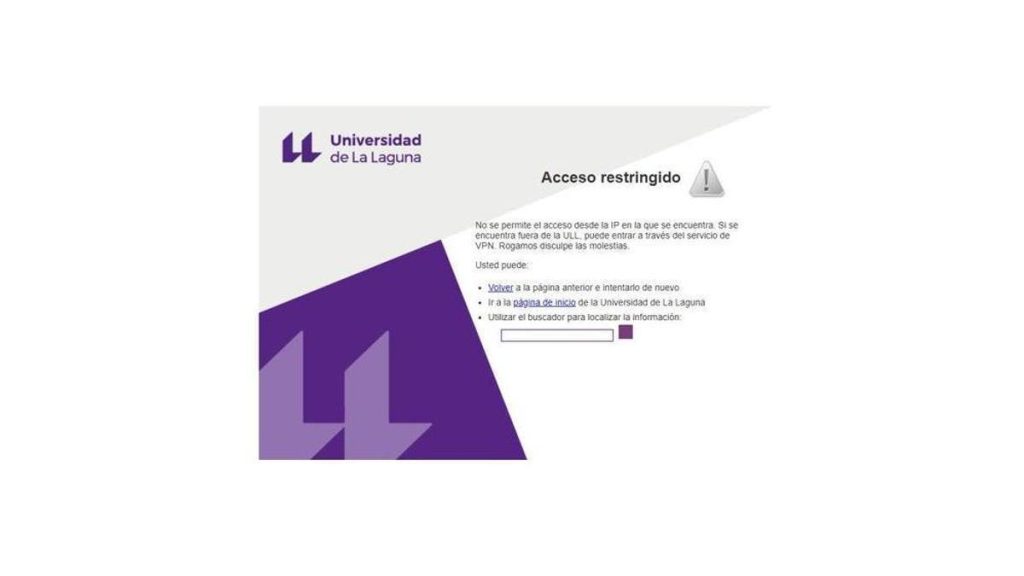
Das Problem hat auch andere Einrichtungen betroffen. So haben sowohl die Universität La Laguna (ULL) als auch die Universität Las Palmas de Gran Canaria (ULPGC) den externen Zugang zu einigen ihrer Webseiten vorübergehend und vorbeugend eingeschränkt, um fremde Zugriffe zu verhindern. Beide führen derzeit Updates mit Patches an ihren Webseiten durch, um so schnell wie möglich zur Normalität zurückzukehren, und versichern, keinerlei Angriff erlitten zu haben.
Was die KI-Forscher entdeckt haben
Diese Situation ereignet sich, nachdem der Forschungsarm des Cybersicherheitsunternehmens Wiz an diesem Mittwoch mitgeteilt hatte, er habe „mehrere kritische Schwachstellen“ in PHP entdeckt, einer weit verbreiteten Programmiersprache, auf der Millionen von Webseiten basieren. Das israelische Unternehmen versichert, auf KI-Modelle von OpenAI – dem Entwickler von ChatGPT – zurückgegriffen zu haben, um diese Sicherheitslücken zu identifizieren, die es als PHP2Shell bezeichnet und als „die schwerwiegendsten jemals entdeckten Schwachstellen“ beschreibt – mit einer Technologie, die Cyberangriffe, aber auch die Verteidigungsstrategien eines zunehmend kritischen Sektors neu definiert. Den Beschreibungen zufolge entsteht das Problem bei Systemen, die eine ältere Softwareversion verwenden. Konkret betrifft es alle, die unterhalb des Patches 8.3 liegen.
„Viele alte Versionen haben nicht einmal Patches“
„Das Problem ist, dass viele alte Versionen nicht einmal Patches haben“, erklärt Vicente Blanco, Informatikingenieur und Vizerektor für digitale Transformation der ULL. Das Spanische Institut für Cybersicherheit, Incibe, hat angeboten, die „Patches“ oder grundlegenden Programmierwerkzeuge bereitzustellen, um die Situation zu beheben. Weltweit sind nach Angaben des Unternehmens Censys mehr als 2,5 Millionen Systeme dieser Schwachstelle ausgesetzt. In Spanien schätzt man, dass 1,5 Millionen Webseiten mit der Domain „.es“ anfällig sein könnten. „Das bedeutet nicht, dass sie angegriffen wurden, aber sie sind sehr exponiert“, betont Blanco.
Zugriff auf Datenbanken und vertrauliche Informationen möglich
Eine solche Schwachstelle kann Hackern den Zugang zum System ermöglichen und ihnen Zugriff auf Datenbanken oder vertrauliche Informationen verschaffen. „An der ULL mussten wir sehr schnell handeln“, sagt Blanco. Wie er schildert, ist PHP die Sprache hinter Webseiten wie WordPress (für die Inhaltsverwaltung) oder Moodle (für virtuelle Campusse), die beide in der Webarchitektur des Bildungssektors weit verbreitet sind. Im Fall der ULL, die über mehr als 50 Webauftritte verfügt, hat man sich dafür entschieden, die externen Besuche einiger davon zu blockieren, etwa jener, die Nachrichten oder Vorschriften beherbergen, während das Problem gelöst wird. „Wir haben es auf die interne Nutzung beschränkt, sodass man nur über ein VPN der Universität zugreifen kann“, erklärt er.
Campus war zeitweise geschlossen
Am gestrigen Tag wurde zudem am virtuellen Campus gearbeitet, der für einige Stunden geschlossen blieb. „Wir haben ihn priorisiert, und am Nachmittag funktionierte er bereits wieder“, betont Blanco. Seinen Angaben zufolge ist das Problem bereits zu 85 oder 90 Prozent behoben. „Wir werden es im Laufe dieses Donnerstags und am Freitag lösen“, sagt er. In der Regierung der Kanarischen Inseln wurden unterdessen Schutzmaßnahmen in den Virenschutzprogrammen der Regierung durch ein virtuelles Patchen umgesetzt, das die Ausnutzung der Schwachstelle verhindert, sowie die Aktualisierung der Lizenzpakete für den Schutz der Unternehmensfirewalls. Im internen Netz bleiben die Programme, die noch nicht aktualisiert werden können, nach außen geschlossen. Die Einschränkungen werden schrittweise aufgehoben, sobald die Aktualisierungen erfolgen und ausreichende Sicherheitsgarantien bestehen.
Die neuesten Nachrichten von den Kanaren
Tägliche News, Wetterwarnungen und praktische Infos – direkt von den Inseln, auf Deutsch. Wir leben hier und wissen, was los ist – bevor die Medien darüber berichten. Alles erscheint auf unserem WhatsApp-Kanal – ohne Umwege, ohne Algorithmus.
Gericht bestätigt Abriss der illegalen Wohnungen in Mogán
Guardia Civil: Ex-General wegen Bestechlichkeit verurteilt
Teneriffa testet Vulkanausbruch: Großübung VOLCANEX 2026
Zwei Männer stürzen in Adeje von einer Mauer
460 Gramm Mefedron am Flughafen Gran Canaria beschlagnahmt
20-Jähriger nach Einbrüchen in Las Palmas festgenommen
Helimer 204 evakuiert US-Passagierin vom Kreuzfahrtschiff
Schwerer Buggy-Unfall auf Gran Canaria
ES-Alert-Test auf Teneriffa: Vulkanübung VOLCANEX 2026